
针对阿里云2核2G ECS服务器实际可用内存仅1.6G左右的问题,本文分析原因并提供了解决方案。经排查,差异主要由系统kdump功能预留内存导致。通过关闭kdump服务、移除GRUB配置中的crashkernel参数并重启,可释放预留空间,显著提升内存可用量。虽然调整后与标称值仍有微小差距,但已接近预期。文章特别提醒,生产环境需权衡调试需求,不建议关闭kdump功能。
2026年3月31日,知名JavaScript HTTP客户端库axios遭供应链攻击。攻击者劫持核心维护者npm账号,发布包含后门的恶意版本axios@1.14.1和axios@0.30.4。这些版本注入了未引用的恶意依赖plain-crypto-js@4.2.1,在用户安装时通过脚本静默部署跨平台远程访问木马(RAT),进而窃取凭证并控制系统。受影响用户需立即降级版本、清除恶意依赖、轮换所有敏感凭证,并采取网络阻断措施。此次事件凸显了加强开源软件供应链安全防护的重要性。

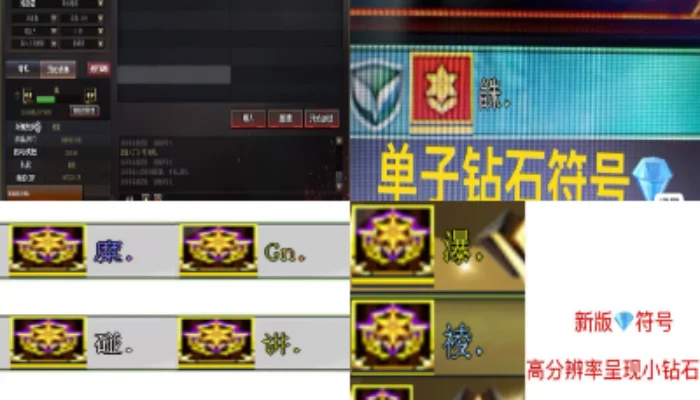
用户可通过特定方式免费开通大会员并领取福利。第一步是开启自动续费功能,安卓用户从QQ打开,苹果用户从微信打开,电脑端复制链接到浏览器。第二步,在大会员未过期期间,每月通过指定链接领取,并手动设置个性钻和铭牌。每日增加0.5经验需24小时后到账。具体效果用户可自行尝试,该操作无需付费。
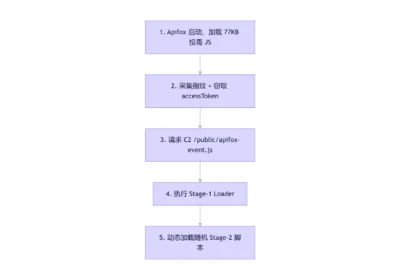
近日,安全研究人员监测到 Apifox 桌面客户端遭遇严重的供应链投毒攻击。攻击者篡改官方 CDN 上的 JavaScript 文件,植入高度混淆的恶意代码,时间窗口为 3 月 4 日至 22 日。该恶意代码具备远程代码执行、敏感信息窃取及持久化驻留能力,窃取内容包括 SSH 密钥、Git 凭证、K8s 配置及 Apifox 登录令牌等。攻击者利用非标准域名作为 C2 服务器,并采取多层混淆技术,但因将 RSA 私钥硬编码导致通信可被解密。受影响用户应立即轮换密钥、审查环境,并按“已失陷”级别进行处置。

一个侧边栏的IP签名档,可以用来装饰一下网站主题。这里对原有的代码和样式进行了一些修改,分享给有需要的人。
Debian13.4作为Debian13(trixie)稳定版的第四次更新,主要针对安全问题进行修复,并调整了若干严重问题。此次点版本更新仅对部分软件包进行更新,不构成新版本,用户无需更换旧安装介质。安装完成后可通过最新镜像升级至当前版本。该版本修复了ApacheHTTPD中的HTTP/2问题、GRUB的ZFS根目录识别问题以及Glibc更新导致的重建问题。此外,还包含数十项安全修复,覆盖Firefox、Chromium、Thunderbird等软件包。完整镜像站点列表可查阅指定链接。
深度讲解闲鱼购买阿里云学生账号的利弊。好处是价格低廉,三十多元可购买半年2核2G轻量服务器,且为大厂产品。坏处是容易引发风控,因手机号和实名认证非本人,购入后更换手机号可能导致账号被锁需验证实名。解决方法可使用阿里云RAM用户,参考往期教程可使用约5个月。最终建议使用自己实名参与官方活动,若不符合资格,也可考虑阿里云代开服务。
2026年3月10日,WordPress社区罕见发布两个维护与安全版本,涵盖重要漏洞修复,网站管理员须立即升级保障安全。 WordPress 6.9.2:重磅安全修复 首先发布的是…
本期带来一个简单的为电脑端和移动端设置不同的 WordPress 主题的插件 由千问大模型编写,只是一个165行的单PHP文件 代码 WP Device Theme Switche…